Kapitel
-
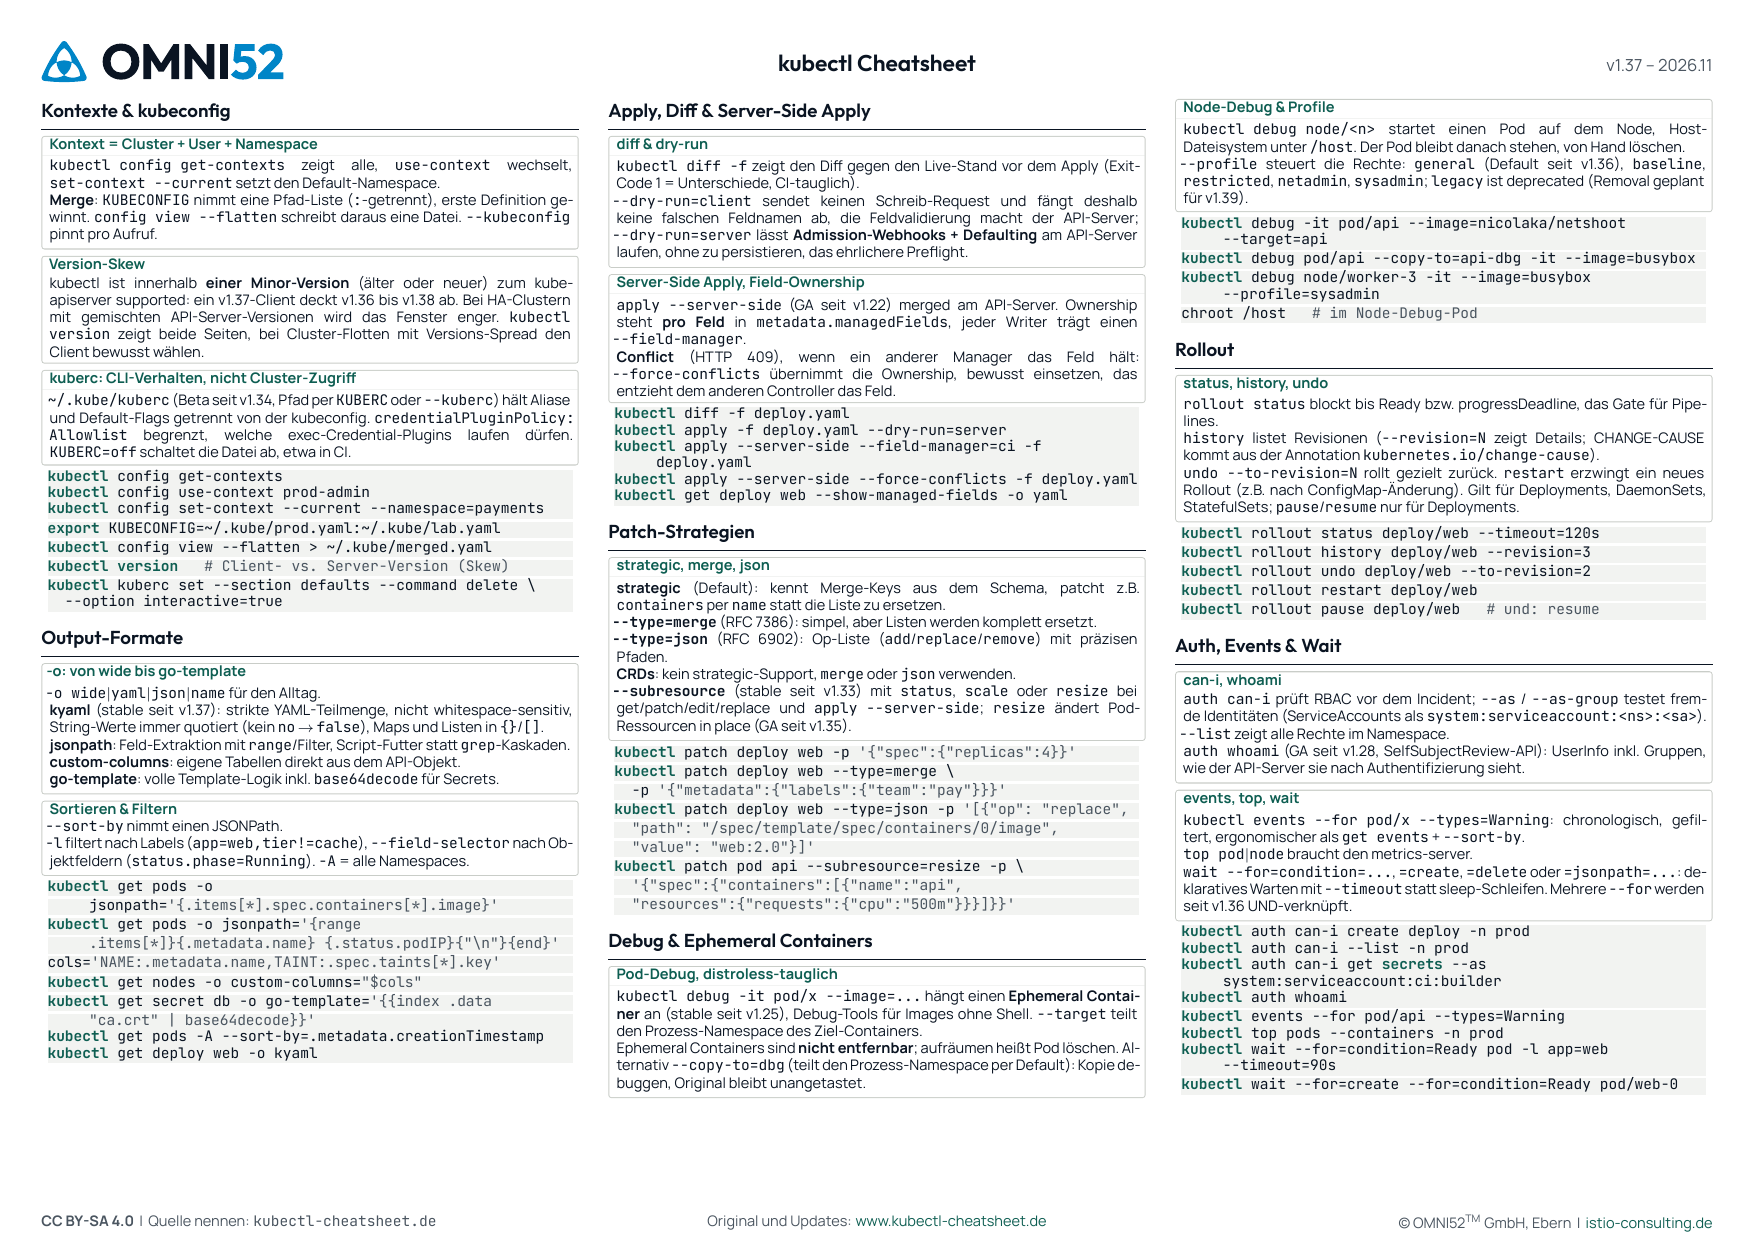
Kontexte & kubeconfig
Kontext aus Cluster, User und Namespace, mehrere kubeconfigs über KUBECONFIG zusammenführen, Version-Skew zum API-Server und kuberc für Aliase und Default-Flags.
-
Output-Formate
Von -o wide bis go-template: jsonpath mit range und Filter, custom-columns, base64decode für Secrets, kyaml sowie Sortieren und Filtern mit Labels und Field-Selektoren.
-
Apply, Diff & Server-Side Apply
kubectl diff vor dem Apply, dry-run client gegen server, Server-Side Apply mit managedFields und field-manager sowie --force-conflicts bei Ownership-Konflikten.
-
Patch-Strategien
Strategic Merge, JSON Merge Patch (RFC 7386) und JSON Patch (RFC 6902) im Vergleich, der Sonderfall CRDs und --subresource für status, scale und resize.
-
Debug & Ephemeral Containers
Debug-Container für distroless Images, Copy-Debug mit --copy-to und --share-processes, Node-Debug mit Host-Dateisystem unter /host und die Stufen von --profile.
-
Rollout
rollout status als Pipeline-Gate, Revisionen mit history und CHANGE-CAUSE, gezieltes undo, restart nach einer ConfigMap-Änderung und was pause und resume können.
-
Auth, Events & Wait
RBAC vorab prüfen mit auth can-i und Impersonation, auth whoami, kubectl events mit Filter, top und deklaratives Warten mit wait --for statt sleep-Schleifen.
-
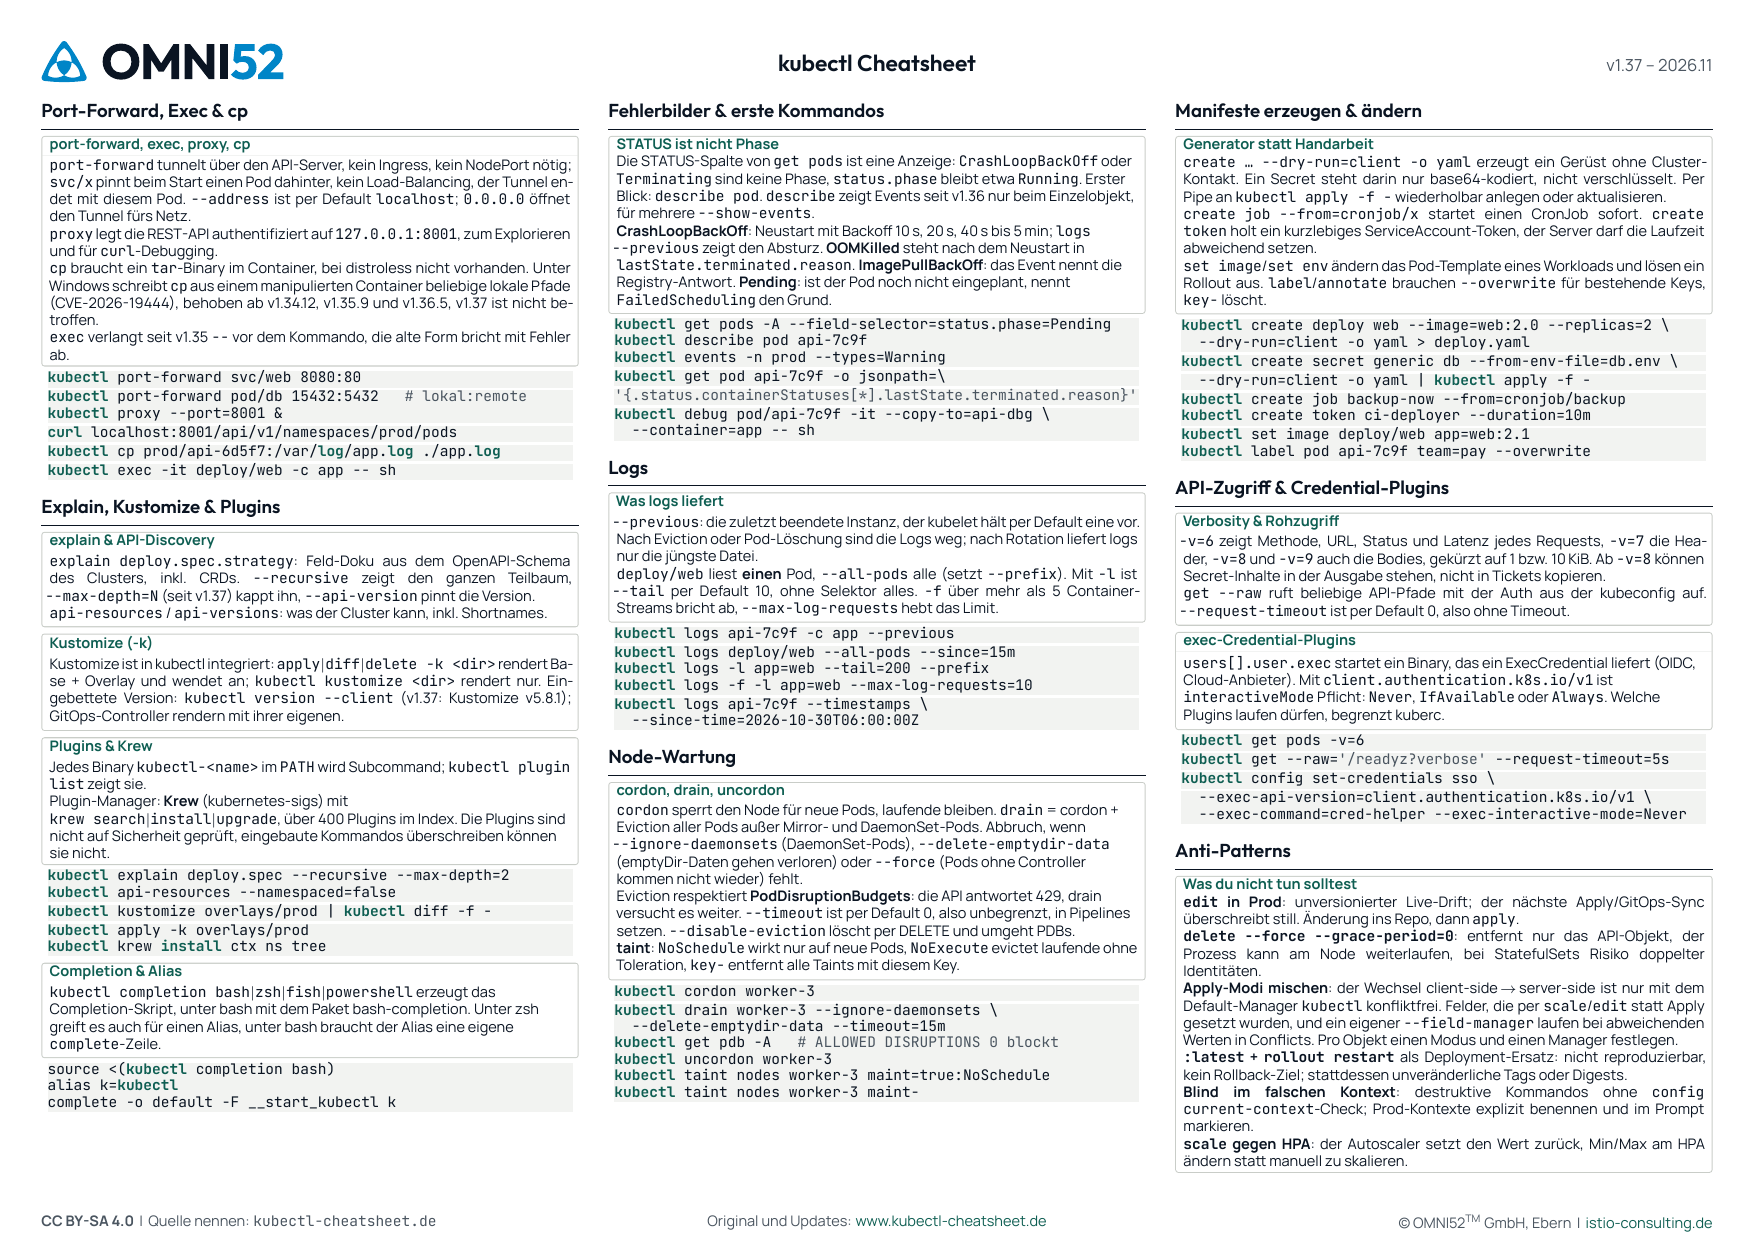
Port-Forward, Exec & cp
Tunnel über den API-Server ohne Ingress, was svc/x beim Port-Forward pinnt, die exec-Form mit -- seit v1.35, der authentifizierte proxy und cp, das ein tar im Container braucht.
-
Explain, Kustomize & Plugins
Feld-Doku aus dem OpenAPI-Schema des Clusters, explain --max-depth, das eingebaute Kustomize mit apply -k, kubectl-Plugins über Krew sowie Shell-Completion mit Alias k.
-
Fehlerbilder & erste Kommandos
Was die STATUS-Spalte zeigt und was nicht, das erste Kommando je Fehlerbild, Events seit v1.36 und eine Pod-Kopie mit Shell statt Entrypoint.
-
Logs
Logs der abgestürzten Instanz, alle Pods eines Deployments mit --all-pods, Selektor mit --prefix und Stream-Limit, Zeitfenster mit --since und was der kubelet vorhält.
-
Node-Wartung
Node vor der Wartung leeren: drain mit Eviction und PodDisruptionBudgets, die Flags, ohne die drain abbricht, --timeout in Pipelines, Taints setzen und entfernen.
-
Manifeste erzeugen & ändern
Manifest-Gerüste mit create und --dry-run=client, Secrets per apply aktualisieren, CronJob sofort starten, kurzlebige ServiceAccount-Tokens, set, label und annotate.
-
API-Zugriff & Credential-Plugins
HTTP-Requests von kubectl sichtbar machen, API-Pfade mit get --raw abfragen, Request-Timeout setzen und exec-Plugins in der kubeconfig mit interactiveMode.
-
Anti-Patterns
Was bei kubectl im Betrieb schiefgeht: edit in Prod, delete --force --grace-period=0, gemischte Apply-Modi und :latest mit rollout restart als Deployment-Ersatz.
Alle Kapitel auf einer Seite, zum Durchsuchen mit Strg+F und zum Drucken.
Vorschau (3 Seiten A4 quer)
PDF herunterladen
Direkter Download, keine Mail-Adresse nötig. CC BY-SA 4.0: kopieren, drucken, weiterverteilen ist ausdrücklich erlaubt, solange die Quellenangabe sichtbar bleibt.
Verwandte Cheatsheets
Ebenfalls von OMNI52:
kubernetes-cheatsheet.de, Kubernetes Core
helm-cheatsheet.de, Helm Charts
kyverno-cheatsheet.de, Policy-as-Code
rke2-cheatsheet.de, RKE2-Distribution
Projekt und Quellen
kubectl ist das Kommandozeilenwerkzeug des Kubernetes-Projekts, gepflegt von SIG CLI. Versionsnummer und Releases folgen Kubernetes.
- Doku: kubernetes.io/docs/reference/kubectl
- Kommando-Referenz: kubernetes.io/docs/reference/kubectl/generated
- Issues und Code-Spiegel: github.com/kubernetes/kubectl, entwickelt wird in github.com/kubernetes/kubernetes
- Release-Notes: github.com/kubernetes/kubernetes/tree/master/CHANGELOG
- Releases und Support-Fenster: kubernetes.io/releases
- Plugin-Index: krew.sigs.k8s.io
Lizenz & Weiterverteilung
Nicht erlaubt: Logo, Marken oder den Eindruck zu vermitteln, dass der Inhalt von dir/euch stammt oder dass OMNI52 GmbH die Weiterverwendung sponsort.
Volltext der Lizenz: creativecommons.org/licenses/by-sa/4.0/deed.de.
Kubernetes is a registered trademark of The Linux Foundation (in the United States and other countries). kubectl is part of the Kubernetes project. OMNI52™ is a trademark of OMNI52 GmbH (filed, not yet registered). This website is operated by OMNI52 GmbH and is not affiliated with, endorsed by, or sponsored by The Linux Foundation or the Cloud Native Computing Foundation. “Kubernetes” and “kubectl” are used in a nominative / descriptive sense to indicate the technology this cheatsheet documents.